Ne négligeons pas le travail de fond que représente la gouvernance de l’IA
Traduction de Do AI Risks Require Extraordinary Government Intervention? par Sayash Kapoor et Arvind Narayanan, sur Substack, 21 mai 2026
Dans un essai récent, Derek Thompson se penche sur le concept de l’IA en tant que technologie normale (AINT). Il partage notre thèse concernant les effets progressifs de l’IA sur le marché du travail, s’appuyant sur le fait que la croissance du PIB est restée moyenne jusqu’à présent, que le taux de chômage est inférieur à 5 % et que même les emplois qui semblaient vulnérables à l’automatisation affichent une hausse de l’emploi et des salaires. Il conclut que, jusqu’à présent, le tableau macroéconomique correspond à ce que l’on attendrait d’une technologie « normale » à usage général.
Mais en ce qui concerne les risques liés à l’IA, il se montre beaucoup plus pessimiste. Il cite des exemples de cyber-risques et de risques biologiques et exprime son pessimisme quant au fait que l’IA pourrait rapidement devenir dangereuse dans de nombreux nouveaux domaines. Il soutient que les capacités émergentes de l’IA la rendent fondamentalement différente des technologies précédentes, et que cette différence justifie des réponses gouvernementales « extraordinaires », y compris des restrictions sur ce que les entreprises peuvent commercialiser. 1Thompson écrit : « Je peux comprendre un plan visant à traiter l’IA comme une technologie “normale” et à laisser Nvidia exporter des puces puissantes vers la Chine. Et je peux comprendre un plan visant à traiter l’IA comme une technologie « anormale » qui oblige le gouvernement à créer des réglementations extraordinaires empêchant les entreprises privées de vendre leurs produits et services au motif qu’ils sont trop dangereux » [c’est nous qui soulignons]. Il en conclut que l’IA est, en fait, anormale, laissant entendre qu’il soutient une intervention gouvernementale extraordinaire. Notre essai est une réponse à cette conclusion.
Dans cet essai, nous exposons les inconvénients d’une intervention gouvernementale extraordinaire en réponse aux nouvelles technologies. Nous discutons de propositions visant à améliorer la résilience qui ne nécessitent pas une telle intervention. Nous examinons également pourquoi les gouvernements se sont jusqu’à présent montrés réticents à investir dans la résilience. En bref, la résilience exige que nous améliorions le processus *normal* d’élaboration des politiques. Mais la sclérose au sein du gouvernement fédéral et la facilité avec laquelle on peut justifier des interventions visant les entreprises d’IA plutôt que la société dans son ensemble rendent l’intervention extraordinaire attrayante, malgré ses limites.
Que va-t-il se passer ensuite ? Les décideurs politiques peuvent soit se ressaisir et investir massivement dans l’amélioration de la résilience, soit être contraints de prendre des mesures extraordinaires (telles que la non-prolifération de l’IA) qui sont plus coûteuses et moins efficaces.
Récapitulatif des arguments de l’AINT et des points d’accord et de désaccord de Thompson
De nombreuses personnes, dont Thompson, ont trouvé que le concept d’IA en tant que « technologie normale » constituait un cadre utile pour réfléchir aux impacts économiques de l’IA, tout en restant sceptiques quant à nos points de vue sur la sécurité. Dans l’essai de l’AINT, nous avançons différents arguments concernant les impacts lents sur le marché du travail et la résilience face aux risques d’utilisation abusive.
L’argument relatif au marché du travail repose sur la vitesse de diffusion : de nombreux freins ralentissent le passage d’une nouvelle capacité d’IA à son impact économique, notamment la nécessité de développer des produits, de modifier les flux de travail organisationnels et de s’adapter à la réglementation. Cela s’est avéré utile à la fois pour comprendre pourquoi les affirmations concernant un remplacement rapide et généralisé des emplois (telles que celles d’Amodei sur un bain de sang imminent parmi les cols blancs) ont peu de chances de se concrétiser, et pour identifier les goulots d’étranglement à la diffusion qui pourraient entraver l’adoption bénéfique de l’IA.
Mais notre argument concernant les risques d’utilisation abusive de l’IA repose sur l’équilibre entre attaque et défense : la question est de savoir si les attaquants ou les défenseurs tirent davantage profit d’une capacité donnée, et notre capacité à renforcer la résilience face aux risques d’utilisation abusive. Il convient de noter qu’un attaquant n’a pas besoin de passer par le lent processus d’adoption organisationnelle pour causer du tort. Nous plaidons en faveur du renforcement de la résilience sociétale pour intervenir face aux risques d’utilisation abusive et identifions de nombreuses mesures que nous devrions prendre pour réduire les risques liés à l’IA.
Sur ce point, Thompson n’est pas d’accord avec nous. L’une des raisons de son désaccord est que toutes les technologies à usage général entraînent de nouveaux risques, difficiles à appréhender à partir des schémas antérieurs. Mais même dans l’histoire des technologies à usage général, Thompson soutient que l’IA semble particulièrement « anormale » en raison de risques émergents et inconnus, même des développeurs d’IA. Et cela justifie les projets du gouvernement visant à traiter l’IA comme une technologie anormale, car elle « oblige le gouvernement à créer des réglementations extraordinaires qui empêchent les entreprises privées de vendre leurs produits et services au motif qu’ils sont trop dangereux ».
Thompson ne définit pas précisément ce qu’il entend par « action gouvernementale extraordinaire », et les interventions spécifiques qu’il envisage restent quelque peu vagues. Puisque nous allons nous opposer à de telles interventions, nous voulons être clairs sur ce que nous entendons par ce terme. Nous considérons les interventions extraordinaires comme un spectre défini par trois facteurs qui s’appliquent à toute technologie puissante, et pas seulement à l’IA.
Premièrement, les interventions extraordinaires ont tendance à être de nature préventive. Elles restreignent l’activité sur la base de dommages anticipés plutôt que de dommages avérés ou démontrés. Cela ne signifie pas que la précaution n’est jamais justifiée, mais cela signifie que la justification doit être plus solide, puisque nous restreignons l’activité sans preuve claire que les dommages se concrétiseront (ou qu’ils se concrétiseront exactement comme nous le prévoyons). Même dans ce cas, une intervention est d’autant plus extraordinaire qu’il existe des alternatives viables permettant de gérer les risques tout en étant moins restrictives, comme l’investissement dans la résilience.
Deuxièmement, les interventions extraordinaires imposent des restrictions à la liberté d’acteurs qui ne sont pas directement responsables des préjudices en question. Lorsque les gouvernements restreignent ce que les entreprises d’IA peuvent commercialiser, la charge ne pèse pas sur les acteurs malveillants qui causent du tort, mais sur les entreprises qui développent des outils pouvant, en principe, être détournés. Cela est particulièrement pertinent pour les technologies à double usage. Comme ces outils ont de nombreuses applications bénéfiques, les restrictions imposées aux entreprises peuvent priver le grand public d’un accès bénéfique afin d’empêcher les abus d’un petit nombre d’acteurs malveillants.
Troisièmement, les interventions extraordinaires contournent les processus normaux de gouvernance et s’appuient plutôt sur une autorité unilatérale telle que des déclarations d’urgence ou des décrets, alors même que les processus de gouvernance contournés existent pour garantir que les restrictions à la liberté soient soumises à une responsabilité démocratique.
Une intervention n’a pas besoin de satisfaire à ces trois critères pour être considérée comme extraordinaire. Mais plus ces facteurs sont nombreux, plus le seuil pour la justifier doit être élevé.
Une action gouvernementale extraordinaire a un coût extraordinaire
Nous convenons que l’IA présente des risques d’abus. Mais notre expérience en matière de réglementation des technologies « anormales » montre à quel point les interventions gouvernementales extraordinaires peuvent être lourdes. L’application de la non-prolifération nucléaire a nécessité l’AIEA, le Traité de non-prolifération, des décennies de diplomatie, des investissements continus et même des confrontations militaires. Le coût de ces interventions a été énorme, mais l’approche était au moins en partie applicable car les armes nucléaires dépendent de l’uranium enrichi, un goulot d’étranglement physique véritablement difficile à contourner.
L’IA est différente des armes nucléaires. D’une part, il n’existe pas de goulot d’étranglement « physique » équivalent. Les techniques fondamentales pour construire des systèmes d’IA sont bien connues. Les adversaires (en particulier les États-nations) peuvent rattraper les capacités de pointe en quelques mois. Tout régime de non-prolifération de l’IA serait confronté à une érosion constante.
Face à ce défi, comment les gouvernements pourraient-ils maintenir la non-prolifération ? Certaines interventions proposées, telles que le décret présidentiel dont on parle concernant les engagements volontaires des entreprises d’IA pour des évaluations préalables au déploiement, sont relativement modestes à l’échelle des interventions extraordinaires. Bien menées, elles pourraient nous permettre de faire pencher la balance entre l’attaque et la défense en donnant aux défenseurs plus de temps pour se préparer aux nouvelles capacités.
Les États-Unis ont également mis en place des contrôles à l’exportation sur les puces. Nous pensons qu’il s’agit d’une intervention modeste : les pays restreignent régulièrement les exportations de biens sensibles pour conserver leur avance en matière d’innovation, et des personnes raisonnables peuvent ne pas s’accorder sur la ligne à tracer. Mais lorsqu’il s’agit d’empêcher que des capacités dangereuses ne deviennent largement accessibles, les contrôles à l’exportation sont bien moins efficaces. Les modèles à poids ouvert et l’accès généralisé aux API depuis les laboratoires de pointe signifient que l’écart entre les capacités de pointe et celles accessibles au public est au maximum de quelques mois, et non de plusieurs années.
Si la non-prolifération ne nous fait gagner que quelques mois au mieux, la priorité urgente devrait être d’investir dans la résilience afin d’être mieux préparés lorsque ces capacités deviendront inévitablement largement disponibles, comme nous le discutons ci-dessous. D’un autre côté, si les gouvernements tentent de maintenir la non-prolifération comme moyen de dissuader la mise à disposition de capacités d’IA avancées à des fins d’utilisation abusive, leurs interventions deviendront nécessairement plus exigeantes.
Pour véritablement faire respecter la non-prolifération, les gouvernements devraient restreindre l’accès aux modèles à poids ouverts et même l’accès par API aux modèles performants. Cela nécessiterait des régimes de licences conférant aux gouvernements un pouvoir permanent sur les modèles pouvant être publiés, ainsi que des restrictions sur les modèles à poids ouverts. Nous pourrions rapidement entrer dans une situation où les gouvernements exerceraient un contrôle sur les recherches et les produits d’IA pouvant être partagés publiquement. En fait, nous avons déjà vu des exemples préoccupants d’un tel contrôle, comme la désignation d’Anthropic comme risque pour la chaîne d’approvisionnement, et les rumeurs récentes concernant les exigences de licence pour les entreprises d’IA.
Pour éviter cette pente glissante, ceux qui proposent des interventions extraordinaires devraient indiquer clairement où ils traceraient la ligne. Soutiendraient-ils des restrictions sur les modèles à poids ouverts ? Qu’en est-il de l’obligation d’obtenir des autorisations pour chaque nouvelle version de modèle, ou des restrictions sur la mobilité des chercheurs qui développent des IA de pointe entre les pays ? Si les partisans ne peuvent pas préciser les limites de ce qu’ils réclament, il est raisonnable de s’attendre à ce que les demandes visant à accroître la capacité du gouvernement à prendre des mesures unilatérales ne cessent de s’intensifier à mesure que les capacités progressent. 2L’essai de Thompson exprime un soutien aux restrictions imposées aux entreprises d’IA, mais reste vague quant à la forme que ces restrictions prendraient dans la pratique. Notre analyse des interventions qui seraient nécessaires, ainsi que de leurs inconvénients, s’appuie sur notre propre réflexion sur le sujet plutôt que sur ses propositions spécifiques.
Pour les armes nucléaires, une fois le régime de non-prolifération mis en place, il n’a pas été nécessaire de le reconstruire tous les deux ou trois ans. Mais l’IA n’est pas la dernière technologie numérique dotée de puissantes propriétés à double usage. De nouvelles technologies soulèveraient des questions similaires et exigeraient potentiellement des réponses similaires ou de plus en plus strictes. Ainsi, le cadre de la « technologie anormale » pour réglementer l’IA commencerait à ressembler moins à une réponse ciblée à un risque spécifique et davantage à une extension permanente des pouvoirs du gouvernement sur ce que les citoyens et les entreprises peuvent créer, publier et rechercher.
Nous avons déjà vu ce débat se dérouler par le passé. Chaque nouvelle technologie soulève la question de savoir quelles restrictions à la liberté sont appropriées pour atténuer les préjudices. Cette histoire nous enseigne que nous ne devrions pas automatiquement recourir à des interventions gouvernementales extraordinaires.
Internet a permis aux gens d’accéder à des informations sur la fabrication de bombes, et en 1995, après l’attentat d’Oklahoma City, la regrettée sénatrice Feinstein a présenté un projet de loi qui, dans sa première version, aurait criminalisé la diffusion sur Internet de toute information décrivant les matériaux ou les procédés de fabrication de bombes. (Lorsque le projet de loi a finalement été adopté, son champ d’application était plus restreint, exigeant que les contrevenants aient sciemment aidé à commettre un crime par le biais de leurs instructions.)
Le gouvernement fédéral a également tenté de restreindre l’accès aux logiciels de chiffrement, arguant que cela aiderait les criminels à communiquer hors de portée des forces de l’ordre. Il a imposé des contrôles à l’exportation et proposé d’exiger des portes dérobées dans les systèmes de chiffrement afin que le gouvernement puisse toujours accéder aux communications privées. Il a même ouvert une enquête pénale contre un programmeur en vertu de la loi sur le contrôle des exportations d’armes pour avoir diffusé un logiciel de chiffrement.
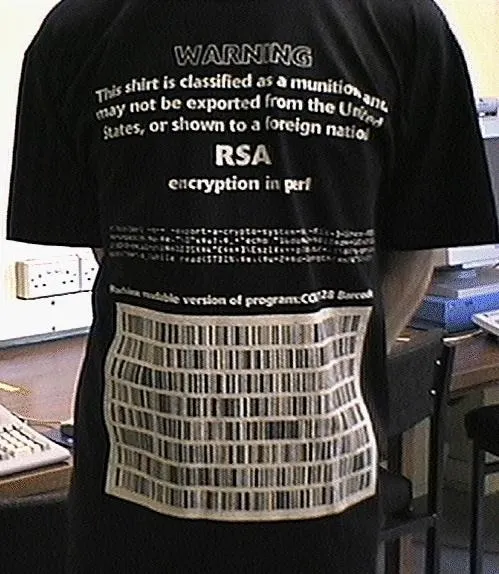

Ces restrictions ont finalement été levées grâce à une combinaison de décisions de justice et de mesures exécutives. Le chiffrement est devenu le fondement de la sécurité numérique, permettant le commerce électronique, les services bancaires en ligne et de nombreuses autres applications.
Pourtant, à d’autres moments de l’histoire, nous avons accepté un renforcement des pouvoirs du gouvernement en réponse aux nouvelles technologies. Les actes de terrorisme généralisés qui ont suivi l’invention de la dynamite ont catalysé l’expansion de l’appareil de surveillance gouvernemental par le FBI.
La question est de savoir si ce niveau d’intervention est nécessaire pour faire face aux risques liés à l’IA. Une réponse qui ne nécessite pas d’intervention gouvernementale extraordinaire consiste à améliorer la résilience.
La résilience est une défense sous-estimée contre les risques liés à l’IA
La résilience est la capacité d’un système à résister et à s’adapter aux dommages. C’était l’une des principales défenses que nous avons proposées dans l’essai sur l’AINT. Contrairement aux mesures gouvernementales extraordinaires telles que les restrictions sur ce que les entreprises peuvent commercialiser, la résilience n’impose pas de coûts aux entreprises d’IA. Elle vise plutôt à améliorer notre capacité à réagir et à nous relever des risques liés à l’IA, quels que soient le moment et le lieu où ils surviennent. Pour les dommages technologiques passés, l’amélioration de la résilience des systèmes a été essentielle pour réduire les dommages.
Prenons l’exemple de la cybersécurité. Internet a donné naissance à des types d’attaques entièrement nouveaux, tels que les vers qui se propagent à travers les réseaux, causant des milliards de dollars de dommages. Nous ne nous sommes pas défendus contre ces risques en restreignant l’accès aux ordinateurs ou à Internet, mais plutôt grâce à des programmes de prime aux bogues visant à inciter les utilisateurs à signaler les vulnérabilités aux développeurs, à l’amélioration des navigateurs et des systèmes d’exploitation, aux tests automatisés et à de meilleures pratiques de correction. Toutes ces mesures ont amélioré la résilience de notre infrastructure cybernétique, quel que soit le lieu d’origine des risques.
Les outils automatisés de détection des vulnérabilités constituent un autre exemple de technologie permettant de nouveaux types d’attaques. Des outils tels que les fuzzers et les moteurs d’exécution symbolique font preuve d’une efficacité « surhumaine » en matière de détection des vulnérabilités depuis des années ; ils peuvent détecter des vulnérabilités à une échelle que les humains ne peuvent égaler. Pourtant, ils sont disponibles gratuitement sur des dépôts open source. Comme les défenseurs avaient accès aux mêmes outils, ceux-ci sont devenus des outils défensifs essentiels, largement financés par l’écosystème de la cyberdéfense. En fait, les défenseurs disposaient d’avantages structurels pour utiliser efficacement ces outils, tels qu’un accès plus approfondi aux systèmes testés. Cela a conduit à une meilleure protection des cybersystèmes.
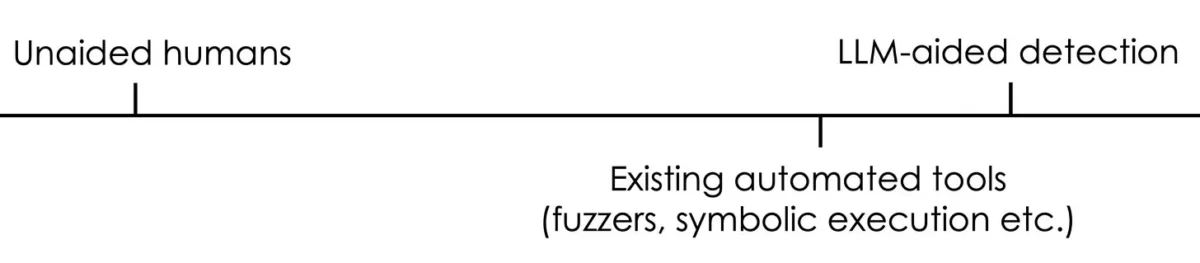
Cela montre comment nous avons géré la transition de la détection de vulnérabilités sans aide à une détection largement surhumaine sans nécessiter d’intervention gouvernementale extraordinaire. Nous convenons que les LLM apportent de réelles améliorations à la détection des vulnérabilités, mais ils s’appuient sur des décennies d’outils qui dépassent déjà de loin ce qu’un humain peut faire sans aide. Si nous avons déjà intégré la transition vers de tels outils, il convient de se demander si les capacités supplémentaires des modèles linguistiques nécessitent des interventions extraordinaires.
Pour être clair, ces transitions n’ont pas été sans heurts ni indolores. Pendant une brève période, l’équilibre entre attaquants et défenseurs a été complètement bouleversé. L’idée d’une propagation virale de logiciels malveillants et l’asymétrie qui en a résulté étaient sans précédent. Des adolescents de 15 ans pouvaient créer des cyberattaques dévastatrices qui mettaient à terre les principaux sites de commerce électronique et moteurs de recherche. Il est plausible que l’intervention du gouvernement pour améliorer la cybersécurité aurait pu réduire les dommages causés aux particuliers et aux entreprises pendant cette période.
L’utilisation de l’IA pour des cyberattaques pourrait à nouveau bouleverser l’équilibre entre attaque et défense, et nous ne pensons pas que la transition vers l’IA se fera sans heurts par défaut. De nombreux systèmes actuellement sous-protégés, notamment les écoles, les hôpitaux, les réseaux électriques et les petites agences gouvernementales, seront exposés à un risque réel. Des initiatives telles que le projet Glasswing et le programme de subventions pour la cybersécurité d’OpenAI sont importantes mais insuffisantes à elles seules. Si restreindre l’accès aux systèmes d’IA avancés peut s’avérer utile à court terme, ce n’est pas une solution miracle dans un monde où les modèles open-weight ne sont qu’à quelques mois des modèles fermés les plus performants.
Pour faire face aux cyberrisques liés à l’IA, il faut investir dans la résilience. Cela implique de mettre en place des exercices de simulation d’attaques assistés par l’IA non seulement pour les entreprises technologiques, mais aussi pour les écoles, les hôpitaux, les réseaux électriques, les petites entreprises et les systèmes gouvernementaux qui manquent actuellement de capacités de défense. Nous devrions également inciter les experts en sécurité professionnels à détecter et signaler les vulnérabilités (avec ou sans recours à l’IA), par exemple via des programmes de prime aux bogues qui ne se limitent pas aux produits des entreprises technologiques. Ces efforts ne sont pas automatiques ; ils nécessitent des investissements et une planification.
La bonne nouvelle, c’est que ce travail commence à se mettre en place dans de nombreux secteurs différents. Bien que cela nécessite des investissements importants, cela reste bien moins contraignant que d’imposer un régime strict de non-prolifération. La mauvaise nouvelle, c’est que les gouvernements ont encore beaucoup à faire pour que cette transition se fasse véritablement sans heurts.
La même analyse s’applique à la biosécurité. L’IA peut réduire certaines barrières à l’information, mais les attaques biologiques dépendent de nombreuses étapes en aval : l’approvisionnement en matériaux, l’accès à des équipements spécialisés et l’application d’un savoir-faire tacite. Nous pouvons intervenir dès maintenant sur ces étapes en aval pour renforcer la résilience de la société face aux attaques biologiques sans imposer de contrôles stricts sur le développement de l’IA, par exemple en mettant en place un meilleur filtrage des commandes en biologie synthétique, en utilisant l’IA pour évaluer le niveau de risque des nouveaux composés, en surveillant l’accès aux matériaux dangereux, et en menant des exercices de simulation offensive (comme demander à des experts de confiance de tenter d’utiliser l’IA pour fabriquer des composés dangereux) afin de détecter les failles dans ces efforts. Ces mesures sont utiles, que les risques biologiques proviennent ou non de l’IA.
Si la résilience est si utile, pourquoi ne lui avons-nous pas déjà donné la priorité ?
Il est important de noter que la résilience ne nécessite pas d’intervention gouvernementale extraordinaire. Elle exige seulement que nous nous organisions autour du processus « normal » d’élaboration et de mise en œuvre des politiques.
Le problème, c’est que nous ne sommes pas très doués pour l’élaboration normale des politiques. Nous soupçonnons qu’une des raisons pour lesquelles l’approche de la résilience semble peu attrayante est qu’elle nécessite une gouvernance polycentrique dans laquelle de nombreux décideurs travaillent en harmonie. C’est difficile à vendre étant donné que la capacité de l’État aux États-Unis a été entravée par des décennies d’accumulation de points de veto et de procéduralisme rampant. En conséquence, les actions unilatérales de l’exécutif sont souvent considérées comme la solution pour élaborer et appliquer une politique en matière d’IA.
Investir dans la résilience nécessite des actions et des investissements de la part d’un ensemble d’acteurs bien plus large que pour la non-prolifération. Pour que la résilience soit efficace, le gouvernement doit légiférer et allouer des fonds, collaborer entre les agences, mettre en place des systèmes d’alerte précoce, servir de centre de ressources pour les acteurs en aval et diffuser rapidement des informations afin de les aider à renforcer leurs défenses. Le gouvernement fédéral américain n’est pas vraiment réputé pour sa compétence dans ce type de tâches.
Il n’est donc pas surprenant que, si l’on examine le bilan du gouvernement, les réponses politiques en matière de résilience aient été décevantes. En effet, même lorsqu’il existe des points d’accord entre les partisans des visions « normale » et « anormale » de l’IA, tels que les exigences de transparence, d’audit et de zones de sécurité pour la recherche en matière de sûreté, nous n’avons toujours pas vu d’action fédérale concrète. (Certaines initiatives existent, comme la récente lettre de représentants exhortant le gouvernement fédéral à améliorer la coordination en matière de cyberrisques. Mais pour l’instant, il ne s’agit que d’une lettre contenant des recommandations ; il reste à voir si des mesures seront prises sur la base de ces suggestions.)
C’est dans ce contexte que des mesures gouvernementales extraordinaires, telles que la non-prolifération, semblent tentantes pour faire face aux risques liés à l’IA. Celles-ci sont moralement satisfaisantes, car elles imposent principalement des charges aux entreprises qui créent ces risques. Elles sont également faciles à mettre en œuvre, puisqu’elles ne nécessitent qu’une action unilatérale de l’exécutif, comme l’invocation de la loi sur la production de défense. La question principale est de savoir si nous pouvons obtenir de meilleurs résultats grâce à de telles mesures, ou si nous devrions investir dans l’amélioration du processus « normal » de gouvernance.
Bien que nous comprenions les raisons d’adopter la première approche, nous penchons pour la seconde. Mettre de l’ordre dans nos politiques est difficile, mais important — non seulement pour cette série de politiques en matière d’IA et les risques d’utilisation abusive, mais aussi pour toutes les interventions futures sur les dommages technologiques, et pour le bon fonctionnement du processus démocratique en général.
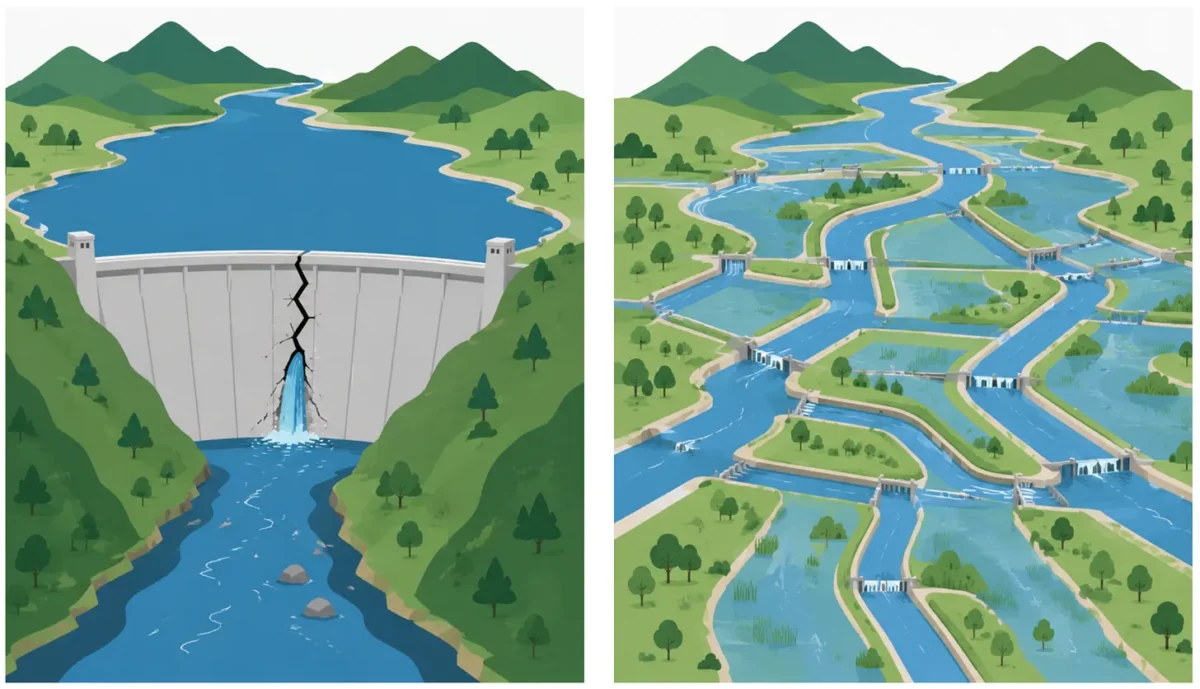
D’un autre côté, si notre principale défense contre les risques liés à l’IA est la non-prolifération, une seule avancée technique rendant la formation des modèles moins coûteuse pourrait suffire à provoquer une instabilité, en particulier dans un monde où nous n’investissons pas également dans la résilience. Les dégâts seront d’autant plus importants lorsque le barrage finira par céder.
Remerciements. Nous remercions Katy Glenn-Bass pour ses commentaires sur une version préliminaire de cet essai, ainsi que Shira Minsk pour son soutien éditorial. Cet essai est également publié sur le site web du Knight First Amendment Institute.
Notes
- 1Thompson écrit : « Je peux comprendre un plan visant à traiter l’IA comme une technologie “normale” et à laisser Nvidia exporter des puces puissantes vers la Chine. Et je peux comprendre un plan visant à traiter l’IA comme une technologie « anormale » qui oblige le gouvernement à créer des réglementations extraordinaires empêchant les entreprises privées de vendre leurs produits et services au motif qu’ils sont trop dangereux » [c’est nous qui soulignons]. Il en conclut que l’IA est, en fait, anormale, laissant entendre qu’il soutient une intervention gouvernementale extraordinaire. Notre essai est une réponse à cette conclusion. ↩︎
- 2L’essai de Thompson exprime un soutien aux restrictions imposées aux entreprises d’IA, mais reste vague quant à la forme que ces restrictions prendraient dans la pratique. Notre analyse des interventions qui seraient nécessaires, ainsi que de leurs inconvénients, s’appuie sur notre propre réflexion sur le sujet plutôt que sur ses propositions spécifiques. ↩︎